| Firewall-Server |
|
|
Letztmalig dran rumgefummelt: 22.08.26 14:54:51 |
 |
Hier steht das Thema Sicherheit an - heute wahrscheinlich eines der bedeutensten in der Informationstechnik. Hier wird nicht nur entschieden, wer oder was darf überhaupt passieren, sondern es ist auch noch möglich, die Ein- bzw. Ausgabe von Datenflüssen zu regulieren. | ||||||
 |
0. Angefragt bei der KI 1. Theoretische Basis 2. Proxy-Server - Konfigurationsgrundlagen 3. Praktische Firewall-Konfiguration mit FILIUS 4. Netzwerkstrukturen 5. Weblinks 6. Verwandte Themen |
||||||
|
|
||||||
|
... die einzige wirklich 100 %ige Firewall ist ein Seitenschneider |
| 0. Angefragt bei der KI |
|
|
 |
|
Ewas muss ich bei der Erstellung einer Harwarefirewallregel beachten? Bei der Erstellung einer Firewall-Regel auf einer Hardware-Firewall solltest du vor allem darauf achten, dass du so wenig wie möglich und nur so viel wie nötig freigibst. Das Grundprinzip lautet: „Default Deny / Least Privilege“ (Standardmäßig ablehnen / minimale Berechtigungen). Wichtige Punkte sind: |
|
Richtung der Verbindung WAN → LAN LAN → WAN VLAN → VLAN VPN → LAN DMZ → LAN usw. |
|
Eine Regel sollte immer klar festlegen, von wo nach wo eine Verbindung
erlaubt wird. Quelladresse - möglichst nicht einfach ANY verwenden, sondern
die Quelle einschränken: einzelne IP-Adresse → Subnetz → VLAN →
definierte Adressgruppe - Beispiel: 192.168.10.25 Zieladresse Auch hier möglichst konkret: Server-IP → Netzwerk → bestimmter Firewall-Alias / Objekt - Beispiel: 192.168.20.10 |
|
Protokoll Nur das benötigte Protokoll zulassen: TCP; UDP; ICMP; ggf. spezielle Protokolle Port bzw. Dienst Nur den tatsächlich benötigten Port öffnen. Beispiele: HTTPS → TCP 443; SSH → TCP 22; DNS → UDP/TCP 53; RDP → TCP 3389. Eine typische Regel könnte also heißen: Quelle: 192.168.10.25; Ziel: 192.168.20.10; Protokoll: TCP; Zielport: 443; Aktion: Allow; Regelreihenfolge beachten Das ist besonders wichtig. Viele Firewalls arbeiten nach dem Prinzip: First Match Wins - Beispiel: 1 DENY LAN → Servernetz; 2 ALLOW PC1 → Server TCP 443; dann funktioniert Regel 2 möglicherweise niemals, weil Regel 1 vorher greift. Besser: 1 ALLOW PC1 → Server TCP 443; 2 DENY LAN → Servernetz |
|
Stateful Firewall berücksichtigen Moderne Hardware-Firewalls sind normalerweise stateful. Wenn du beispielsweise erlaubst: PC → Webserver TCP 443 - musst du normalerweise keine zweite Regel für die Antwortpakete erstellen. Die Firewall erkennt, dass diese zu einer bestehenden Verbindung gehören. NAT nicht mit Firewall-Regel verwechseln; Besonders bei Verbindungen aus dem Internet gibt es häufig zwei getrennte Dinge: NAT / Port Forwarding + Firewall-Regel Beispiel: öffentliche IP:443 ↓ NAT ↓ 192.168.20.10:443 ↓ Firewall erlaubt TCP 443 „ANY → ANY“ möglichst vermeiden Eine Regel wie: Source: ANY; Destination: ANY; Service: ANY; Action: ALLOW - hebt praktisch einen großen Teil des Schutzes der Firewall auf. |
|
Logging aktivieren - gerade bei neuen Regeln ist Logging hilfreich. Damit
kannst du später feststellen: ob die Regel getroffen wird, welche IPs sie verwenden, welche Ports verwendet werden, warum eine Verbindung blockiert wird. |
|
Ein gutes Schema für jede Firewall-Regel ist daher: Quelle ↓ Ziel ↓ Protokoll ↓ Port / Dienst ↓ Aktion ↓ Logging Zum Beispiel: Name: PC-Buchhaltung → Webserver Quelle: 192.168.10.25 Ziel: 192.168.20.10 Protokoll: TCP Port: 443 Aktion: ALLOW Logging: ON Besonders wichtig: Bevor du eine Regel anlegst, solltest du die gewünschte Kommunikation als einen einfachen Satz formulieren können: „Rechner A darf über TCP-Port 443 auf Server B zugreifen.“ |
| 1. Theoretische Basis |
|
|
|
| 2. Proxy-Server - Konfigurationsgrundlagen |
|
|
|
|
|
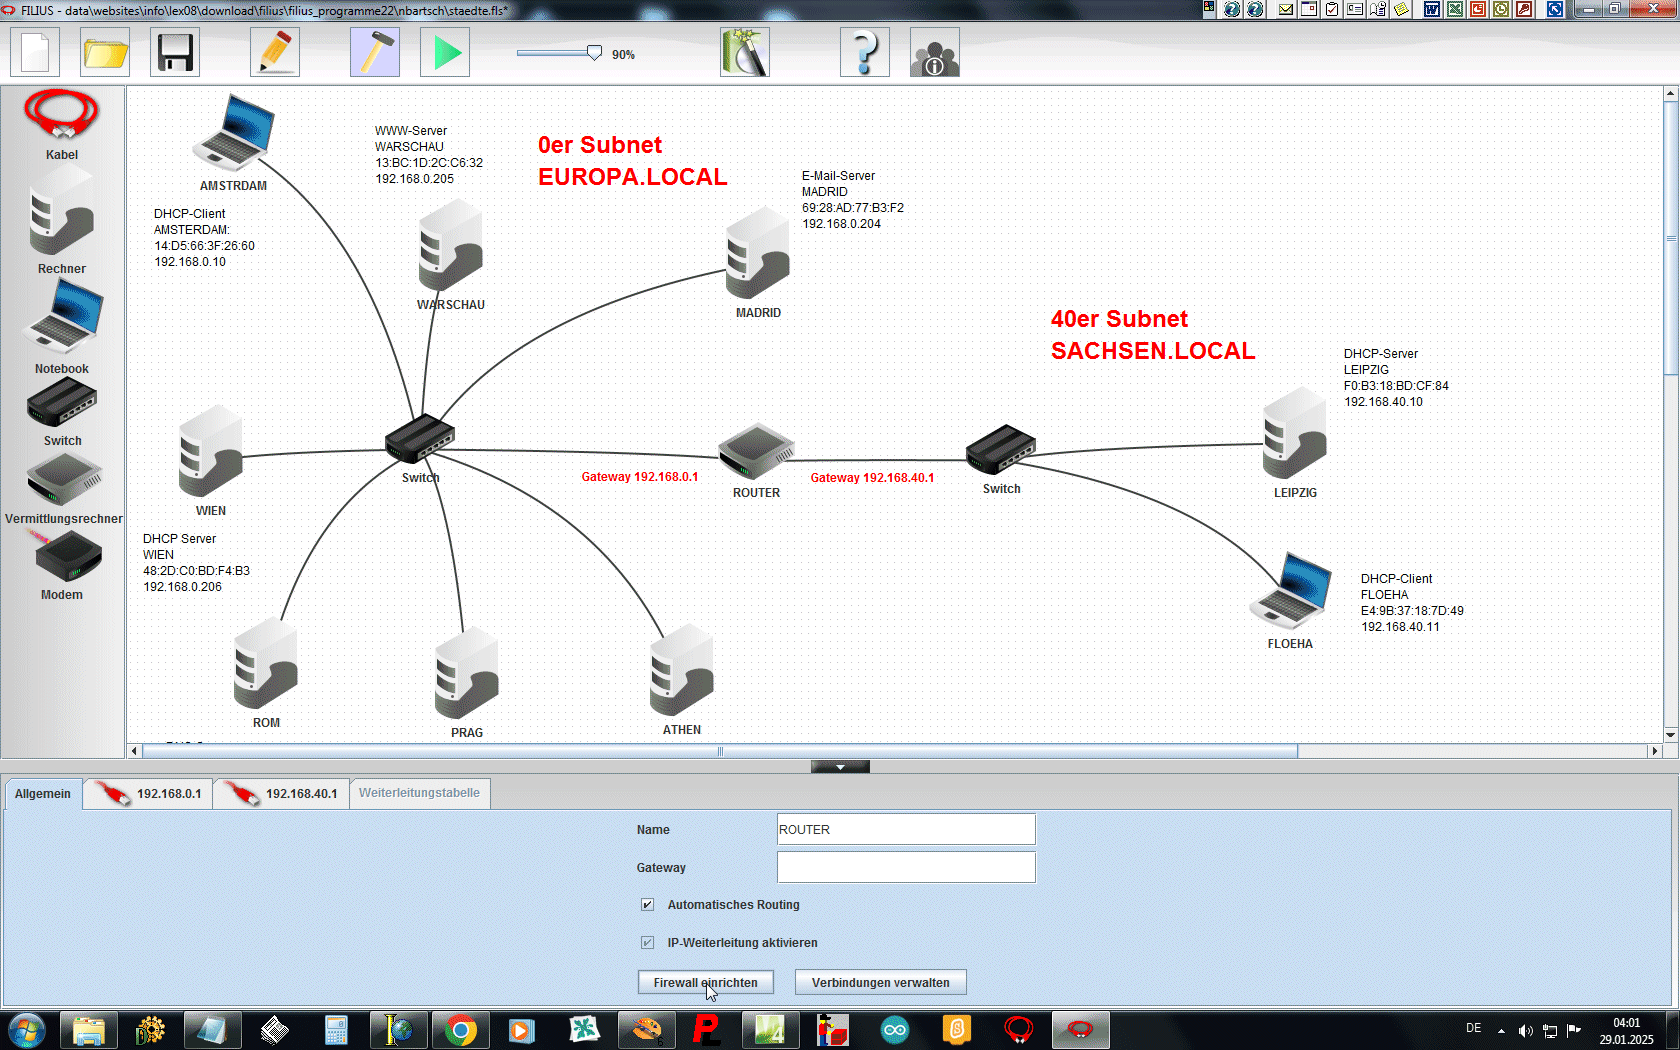
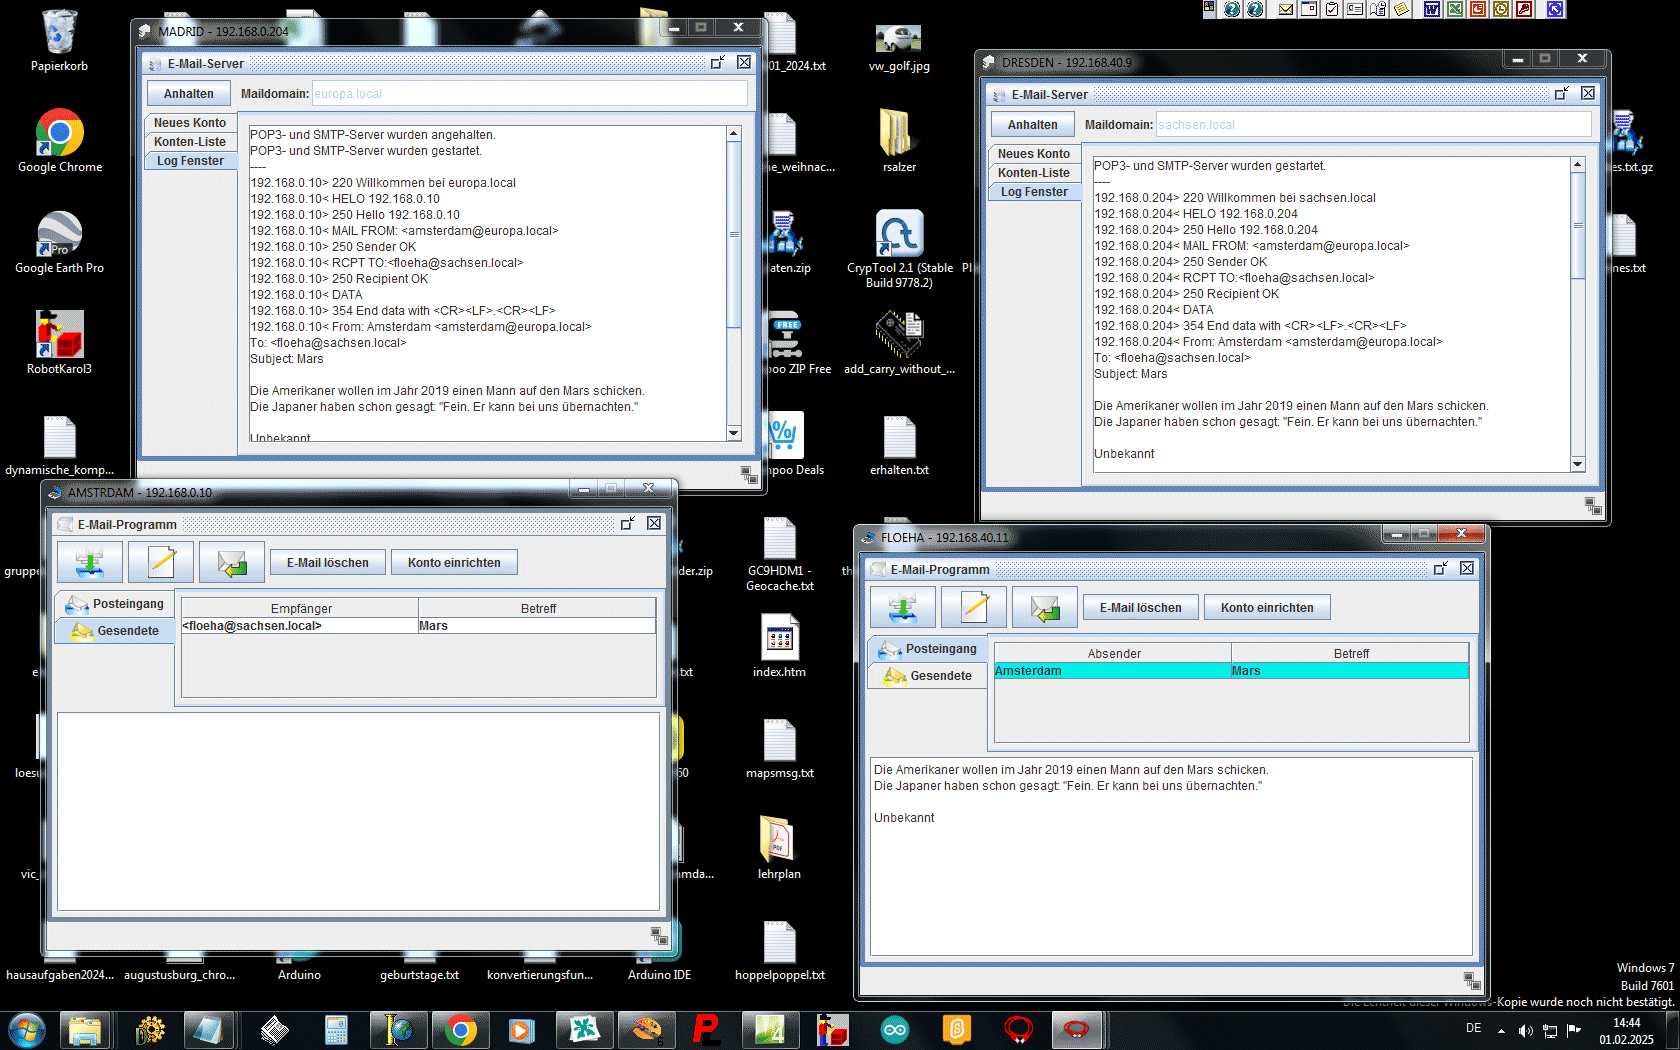
Ein Proxy-Server ist ein Verteiler und Datenfilter. Der Endbenutzer oder ein Netzwerkadministrator kann einen Proxy auswählen, der zum Schutz von Daten und der Privatsphäre entwickelt wurde. Dadurch werden die ein- und ausgehenden Daten Ihres Computers oder Netzwerks auf Zulässigkeit untersucht.Aufruf der HHardware-Firwall | ||||||||||||
|
|
||||||||||||
|
|
||||||||||||
| 3. Praktische Firewall-Konfiguration mit FILIUS |
|
|
|
|
|
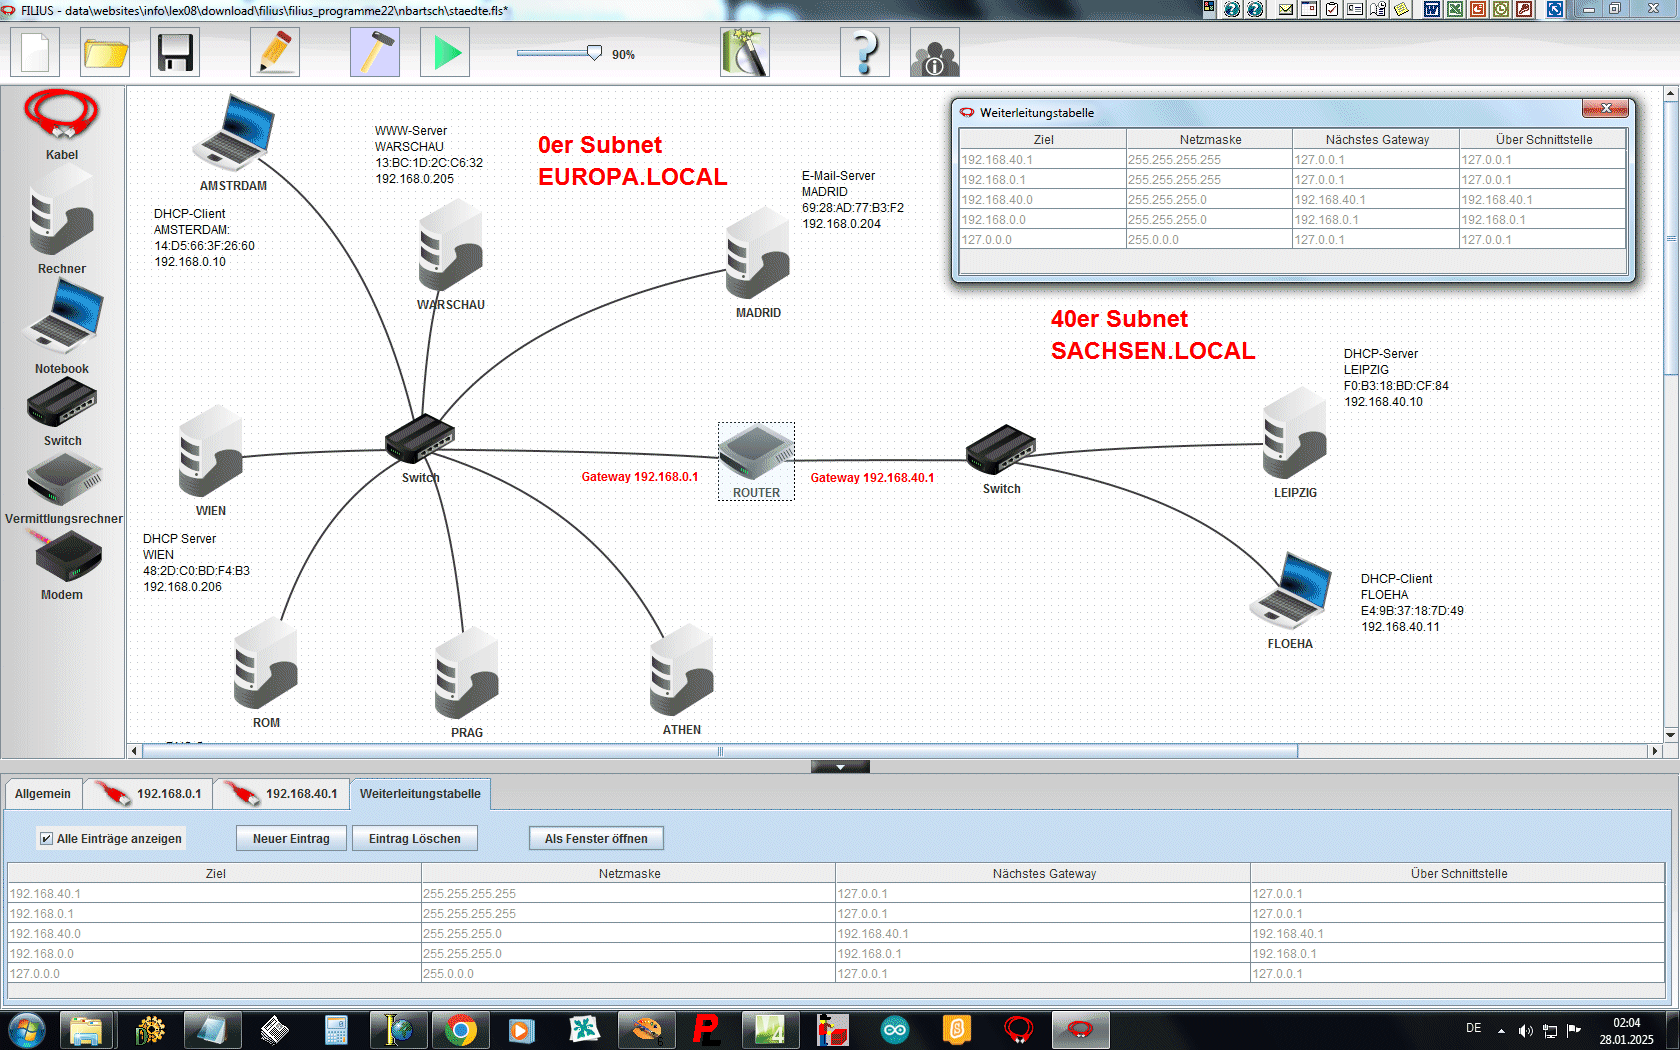
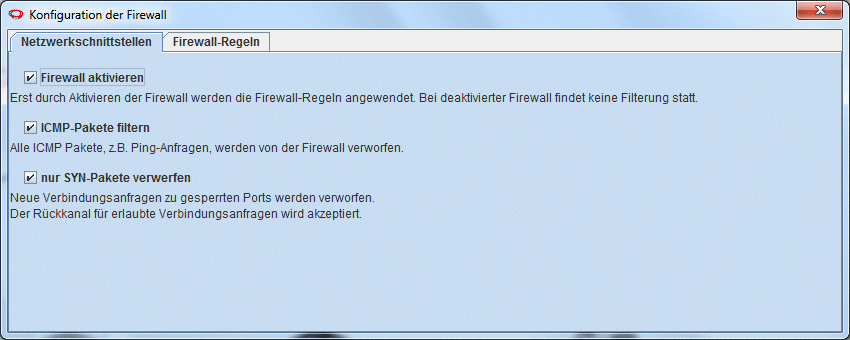
Heute spielen wie niemals zuvor Sicherheitsfragen einen alles entscheidende Rolle. Und genau hier haben Netzwerke einen ihrer Hauptschwächen. Leider sind dabei nicht einmal die Netzwerke selbst die Ursache von Angriffen - diese sind gar nicht so einfach, wie immer dargestellt - vielmehr sind dies die unbedarften Nutzer. | ||||||||||||||||||||||||||||
|
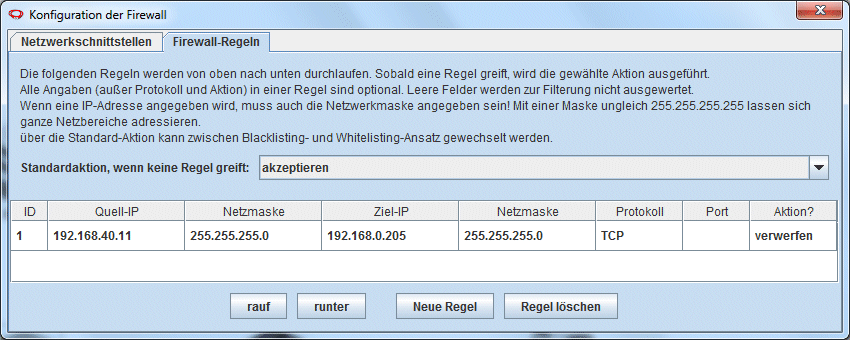
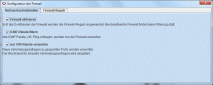
Die folgenden Regeln werden von oben nach unten durchlaufen.
Sobald eine Regel greift, wird die gewählte Aktion ausgeführt. Alle Angaben (außer Protokoll und Aktion) in einer Regel sind optional. Leere Felder werden zur Filterung nicht ausgewertet. Wenn eine IP-Adresse angegeben wird, muss auch die Netzwerkmaske angegeben sein! Mit einer Maske ungleich 255.255.255.255 lassen sich ganze Netzbereiche adressieren. über die Standard-Aktion kann zwischen Blacklisting- und Whitelisting-Ansatz gewechselt werden. |
||||||||||||||||||||||||||||
|
|
| 4. Hardware-Firewall |
|
|
|
|
|
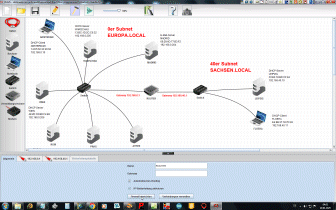
Grundsätzlich kann man Netzwerke nach zwei Methoden aufbauen: als so genannte Ringe oder als Ketten. Selten nur sind Computer direkt miteinander verbunden - immer häufiger spielen Server hierbei eine entscheidende Rolle | ||||||||
|
|
||||||||
|
Kettenstrukturen |
| 5. Weblinks |
|
|
|
|
|
|
|
| 6. Verwandte Themen |
|
|
|
|
|
|||||||
|
|
 zur Hauptseite |
© Samuel-von-Pufendorf-Gymnasium Flöha | © Frank Rost Februar 2006 |
|
... dieser Text wurde nach den Regeln irgendeiner Rechtschreibreform verfasst - ich hab' irgendwann einmal beschlossen, an diesem Zirkus (das haben wir schon den Salat - und von dem weiß ich!) nicht mehr teilzunehemn ;-) „Dieses Land braucht eine Steuerreform, dieses Land braucht eine Rentenreform - wir schreiben Schiffahrt mit drei „f“!“ Diddi Hallervorden, dt. Komiker und Kabarettist |
|
Diese Seite wurde ohne Zusatz irgendwelcher Konversationsstoffe erstellt ;-) |

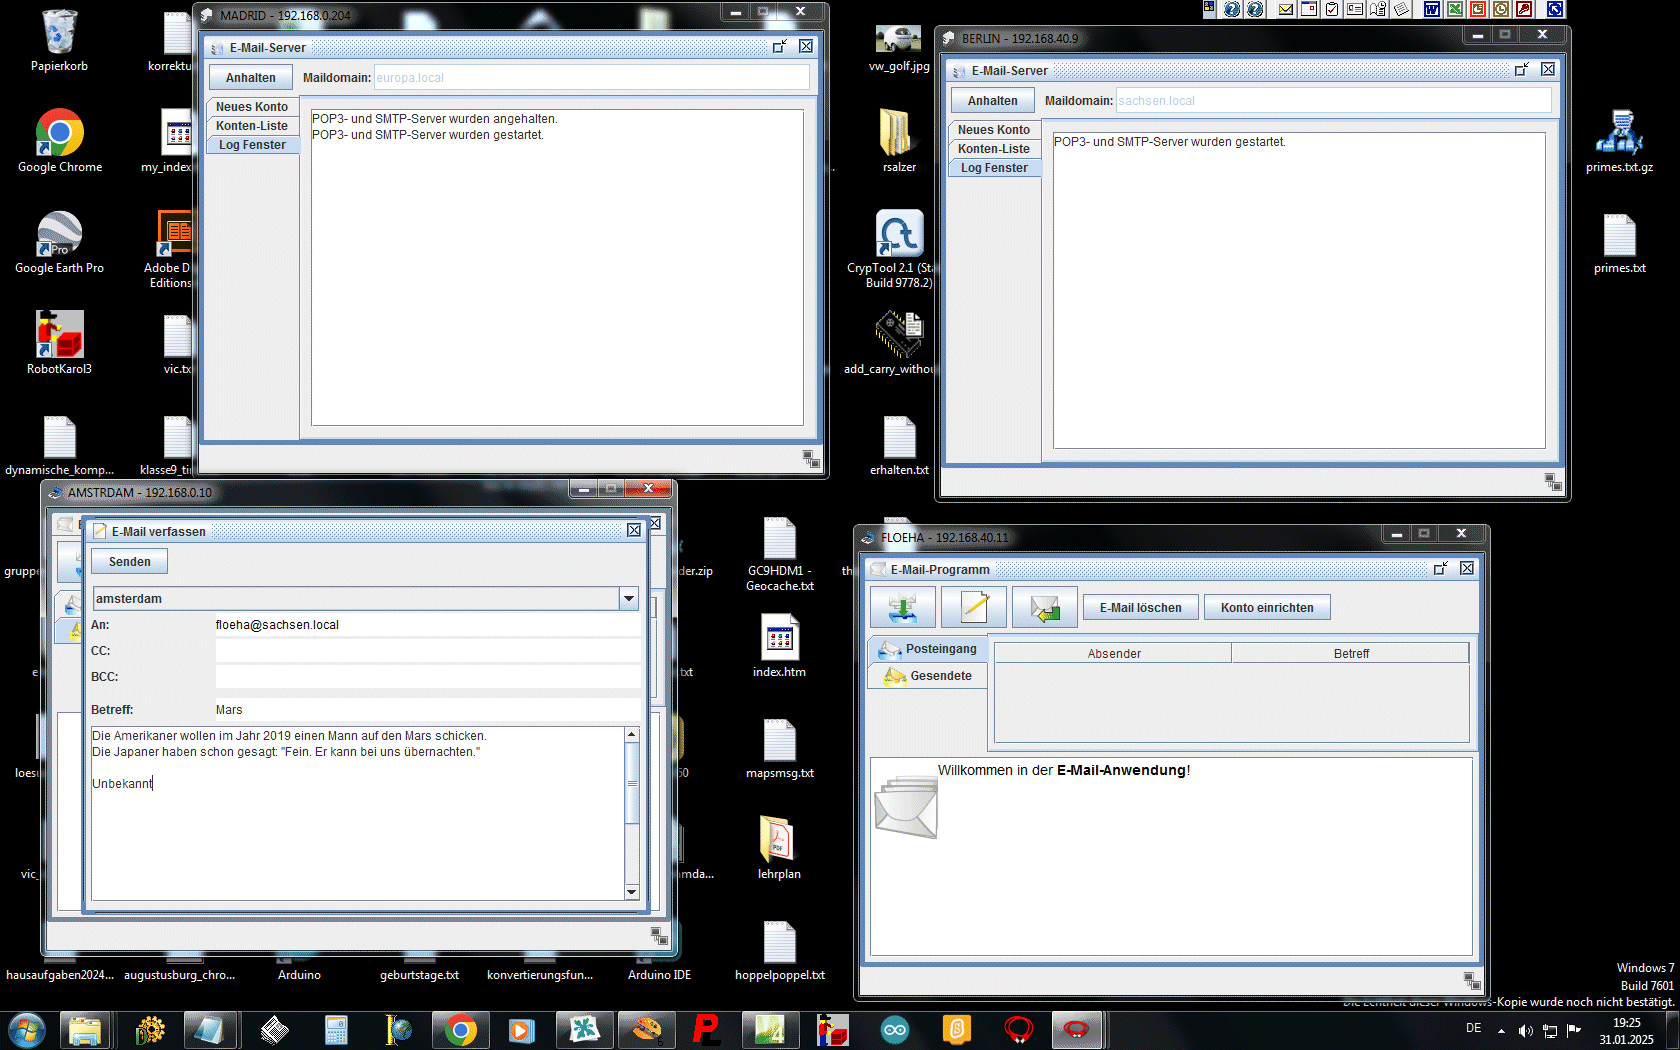
 ... Download des Proxy-Server Netzwerkes